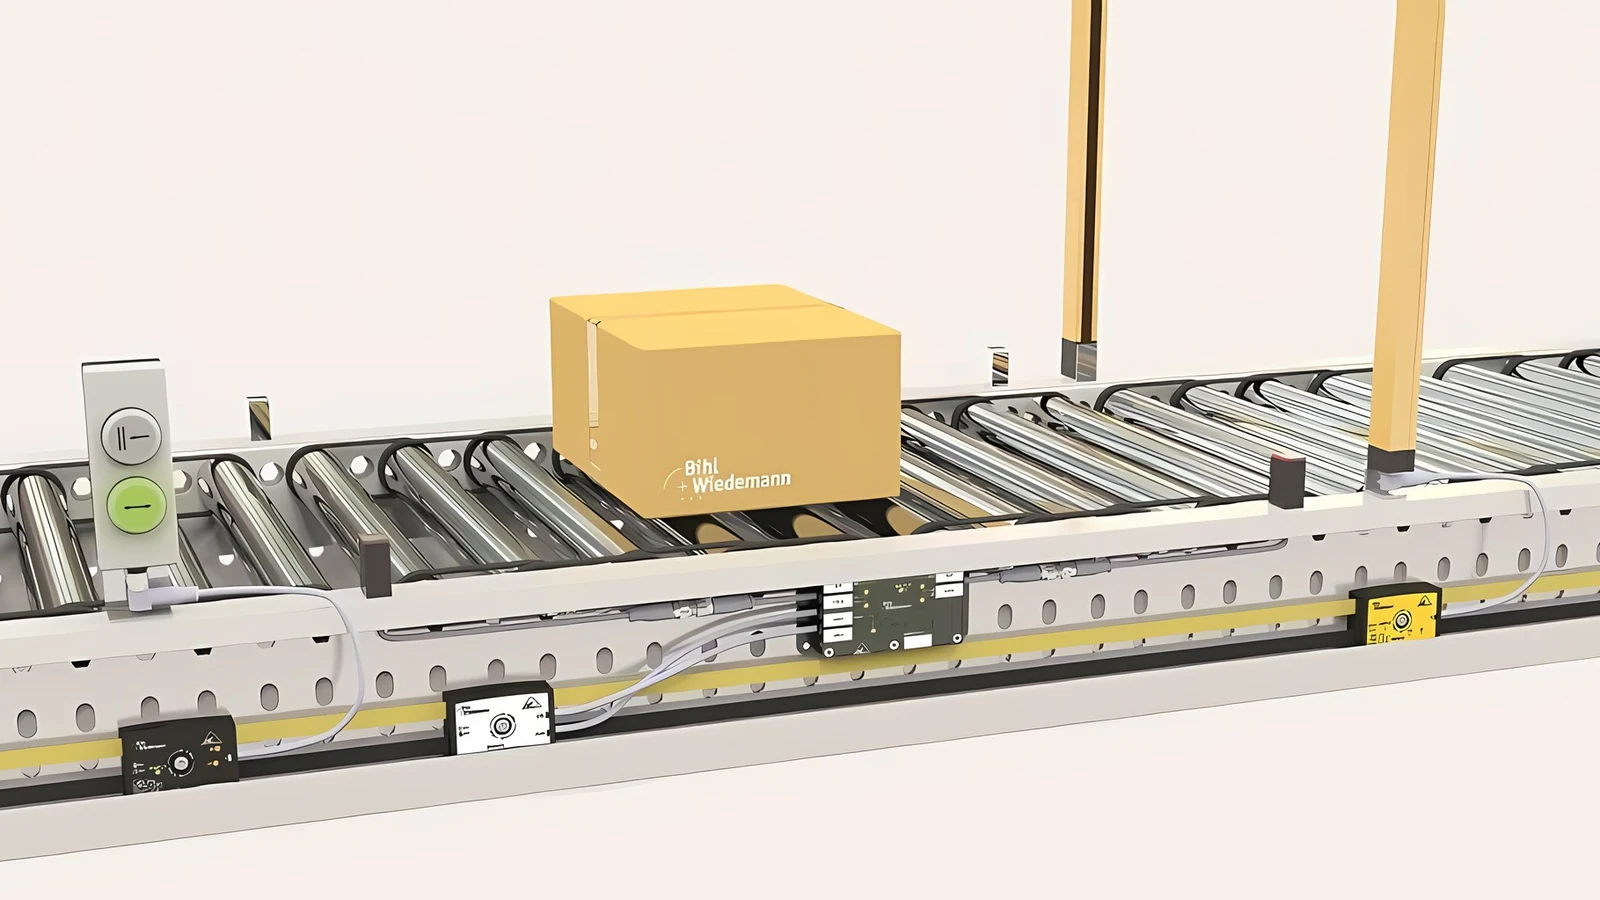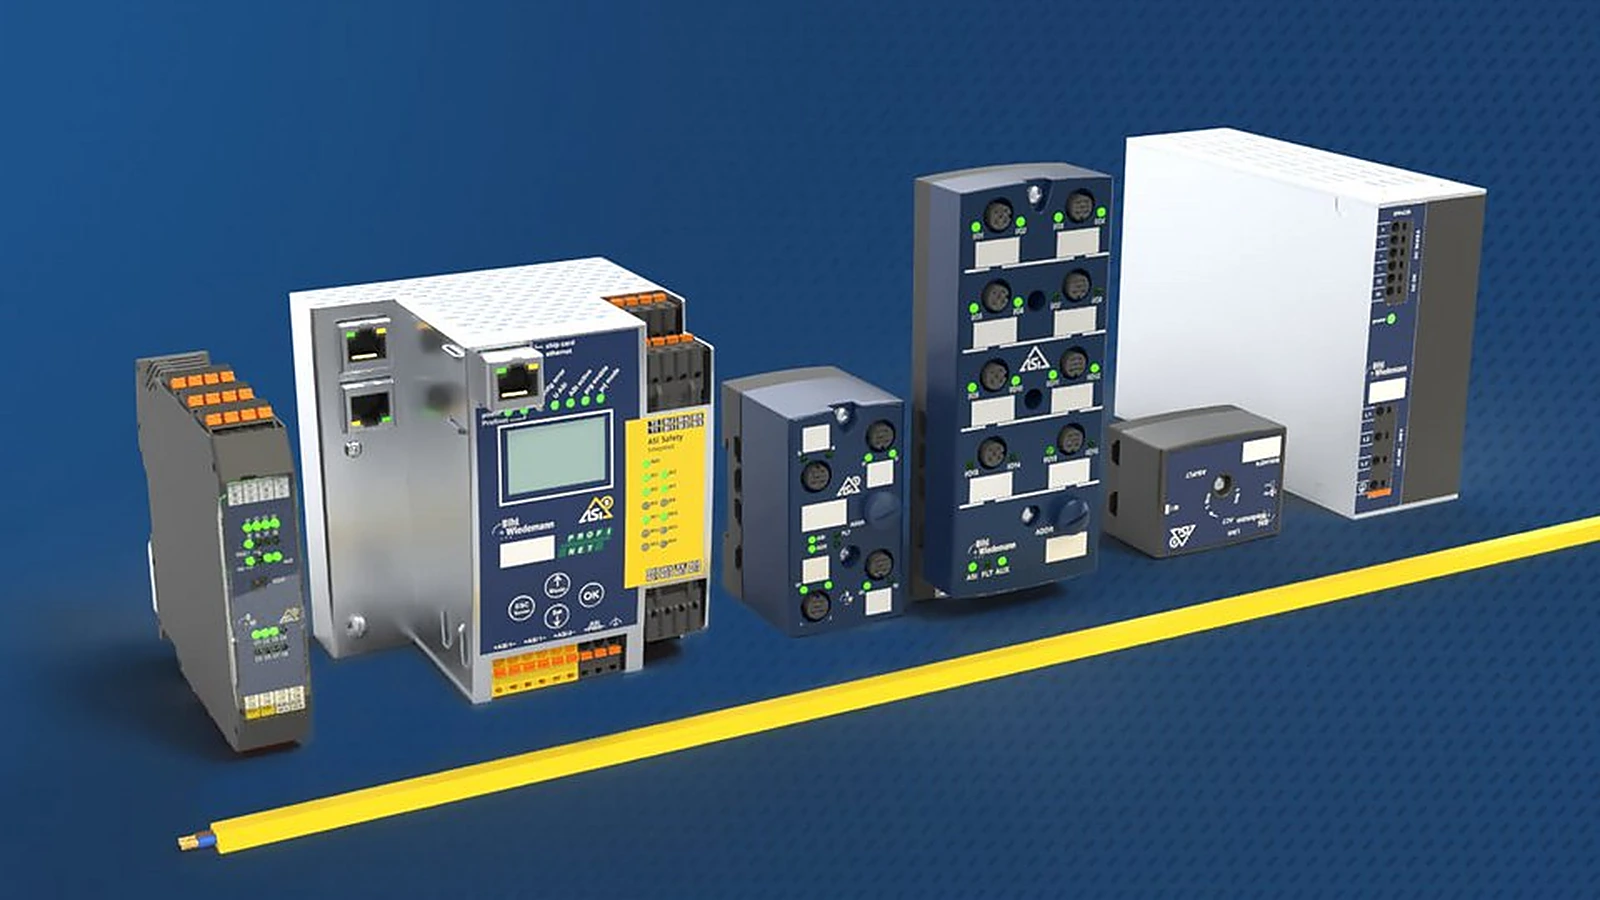
“PLC-dən müstəqil təhlükəsizlik texnologiyası” ifadəsi maşının PLC istifadə etmədən işləməsi və ya təhlükəsizliyin istehsalın idarə edilməsindən tamamilə ayrılması demək deyil. Buradakı əsas yanaşma təhlükəsiz sensorların qiymətləndirilməsi, təhlükəsizlik məntiqinin icrası və təhlükəsiz çıxışların idarə edilməsi tapşırıqlarını Bihl+Wiedemann Safety Monitor və ya inteqrasiya edilmiş təhlükəsizlik monitorlu şlüz üzərində qurarkən yuxarı səviyyəli standart PLC-ni marka və sahə şəbəkəsi seçimindən müstəqil saxlamaqdır. Beləliklə, maşının prosesə nəzarət platforması dəyişsə belə, ASi sahə quruluşu və təhlükəsizlik tətbiqinin mühüm bir hissəsi qorunub saxlanıla bilər. Bununla belə, hər layihə risk qiymətləndirməsi, seçilmiş məhsul variantı, interfeys məhdudiyyətləri və yoxlama qeydləri ilə birlikdə ayrıca nəzərdən keçirilməlidir.
Müstəqillik harada başlayır, harada bitir?
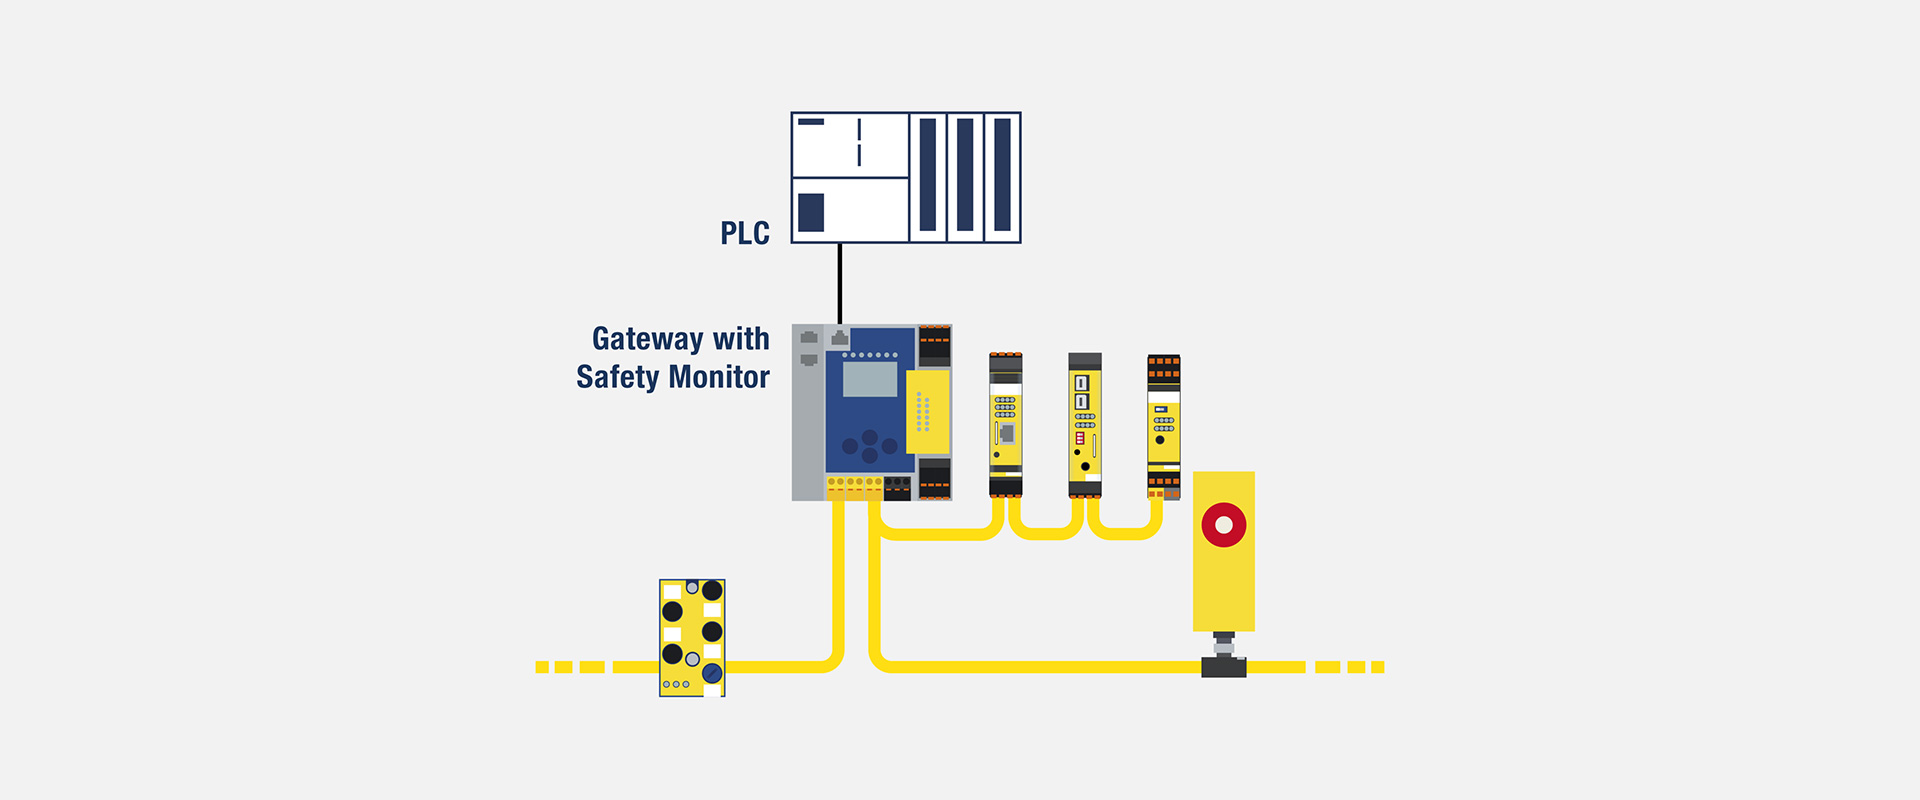
Ənənəvi quruluşda standart giriş/çıxışlar və təhlükəsizlik siqnalları eyni istehsalçının müxtəlif idarəetmə səviyyələrində toplana bilər. İdarəetmə platforması dəyişdirildikdə sahə modulları, təhlükəsizlik proqramı və mühəndislik alətləri də yenidən nəzərdən keçirilə bilər. Bihl+Wiedemann-ın rəsmi tətbiq təsvirində PLC-dən müstəqil yanaşma ASi sahə sistemini və təhlükəsizliyin qiymətləndirilməsini yuxarı səviyyəli idarəetmə sistemindən ayırır, geniş yayılmış sahə şini seçimlərinə uyğun şlüz vasitəsilə proses məlumatlarını müvafiq PLC-yə ötürür. Təhlükəsizlik sensorları və icra mexanizmləri ASi şəbəkəsinə qoşularkən təhlükəsizlik konfiqurasiyası ASIMON360 mühitində Safety Monitor üçün hazırlanır.
Bu ayrılma mütləq deyil. Standart PLC maşının əməliyyat ardıcıllığını, HMI mesajlarını və istehsal şərtlərini idarə etməyə davam edir. Təhlükəsizlik monitoru da müvafiq icazələrin formalaşması üçün proses vəziyyətləri haqqında bəzi standart məlumatları ala bilər. Lakin təhlükəsiz vəziyyətə keçid yalnız standart PLC bitinin lazımi anda gəlməsindən asılı olacaq şəkildə layihələndirilməməlidir. Təhlükəsizlik funksiyasının təhlükəsiz girişi, məntiqi və çıxışı seçilmiş təhlükəsizlik arxitekturasında qiymətləndirilir. Hansı məlumatın yalnız diaqnostika üçün, hansının isə təhlükəsizliyə təsir edən məlumat olduğu siqnal siyahısında qeyd edilməlidir.
| Arxitektura | Uyğun istifadə sahəsi | Nəzərə alınmalı məhdudiyyət |
|---|---|---|
| Safety Basic Monitor | Kiçik və ya müstəqil maşında yerli təhlükəsizlik giriş/çıxışları və ASi genişləndirilməsi | Sahə şini interfeysi, yerli kanalların sayı və şəbəkənin genişləndirilməsi ehtiyacı konkret varianta uyğun seçilir |
| Standart sahə şini şlüzü + inteqrasiya edilmiş Safety Monitor | Təhlükəsizlik məntiqinin şlüzdə saxlanılması, standart PLC-yə diaqnostika və proses məlumatlarının ötürülməsi | Standart sahə şini məlumatları təhlükəsiz rabitə kimi qəbul edilmir |
| Təhlükəsiz sahə şinini dəstəkləyən şlüz | Yuxarı səviyyəli F-CPU ilə təhlükəsiz məlumat mübadiləsi tələb olunan paylanmış qurğu | PLC-dən müstəqil yerli məntiq ilə F-CPU-nun məsuliyyətləri aydın şəkildə ayrılmalıdır |
| Safe Link ilə birləşdirilmiş monitorlar | Müxtəlif idarəetmə platformalarına malik maşın bölmələri arasında təhlükəsiz bağlantı | Zona sərhədi, məlumat sahibliyi, şəbəkə yükü və nasazlığa reaksiya yoxlanılır |
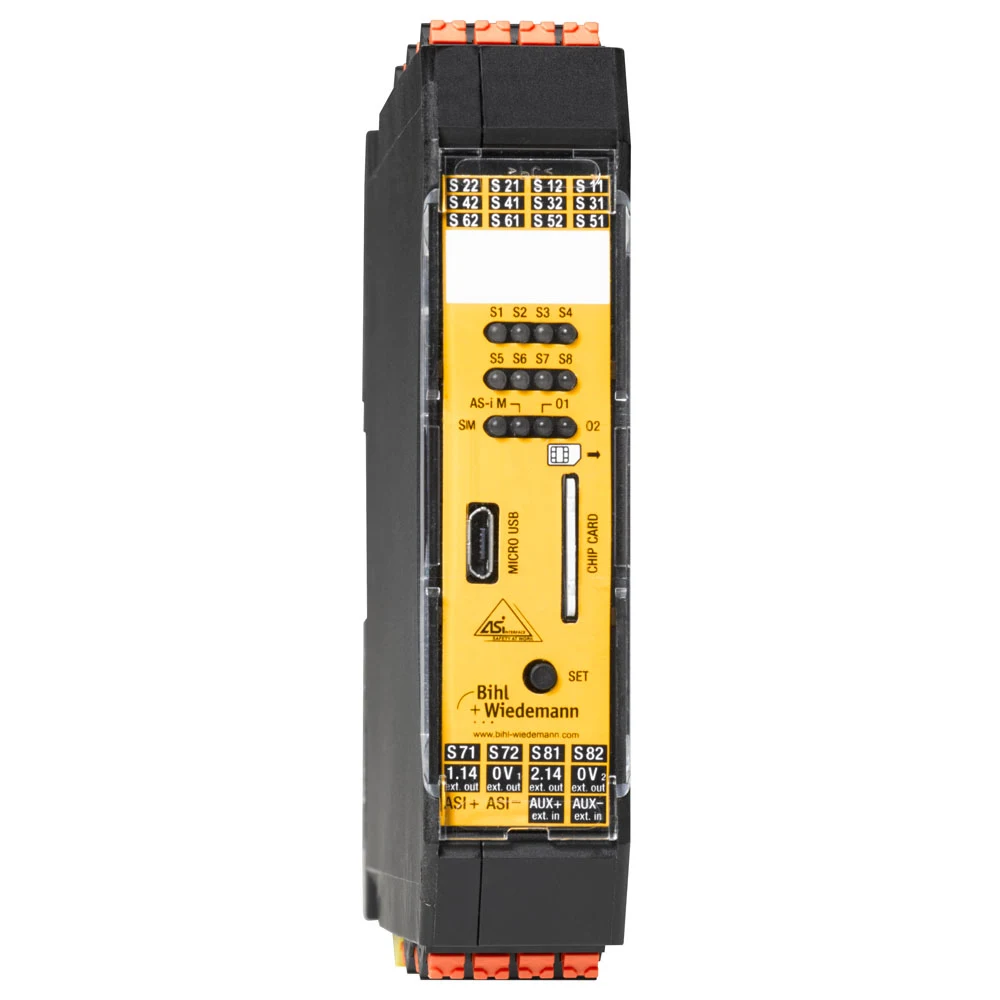
Kiçik maşın üçün yerli təhlükəsizlik idarəetməsi: BWU2700
BWU2700 rəsmi məhsul səhifəsində genişləndirilmiş funksiyalı Safety Basic Monitor və bir ASi-3 master kimi təsvir edilir. Bu konkret variant səkkiz standart rəqəmsal giriş və ya dörd iki kanallı təhlükəsiz giriş kimi istifadə edilə bilən yerli klemmalara və iki elektron təhlükəsiz çıxış dövrəsinə malikdir; ASi vasitəsilə 31-ə qədər iki kanallı təhlükəsiz girişlə genişləndirilə bilər. Girişlərin bir hissəsi yaxınlıq sensoru (initiator) siqnalları ilə sürətin təhlükəsiz monitorinqi üçün də konfiqurasiya edilə bilər. Konfiqurasiya və diaqnostika Micro-USB interfeysi vasitəsilə həyata keçirilir; qoruma dərəcəsi IP20-dir.
Bu məhsul bir neçə təhlükəsizlik funksiyasına malik müstəqil stansiyada standart PLC-dən ayrı yerli təhlükəsizlik idarəetməsi qurmaq üçün başlanğıc nöqtəsi ola bilər. Məsələn, təcili dayandırma, qoruyucu qapı, sıfırlama, iki təhlükəsiz çıxış və standart PLC-yə vəziyyət məlumatının ötürülməsi eyni idarəetmə şkafında idarə oluna bilər. Lakin “kiçik kontroller” ifadəsi riskin kiçik olduğu demək deyil. Məhsul səhifəsində yerli təhlükəsiz giriş və çıxışlar üçün Kateqoriya 4/PL e/SIL 3-ə qədər tətbiq uyğunluğu göstərilsə də, əldə edilən səviyyə qoşulma üsulu, seçilmiş sensorlar, çıxış elementləri və bütün funksiyanın hesablanması ilə sübut olunur.
Yerli idarəetmənin istismar üstünlüyü
Təhlükəsizlik məntiqi stansiyanın idarəetmə şkafında saxlanıldıqda əsas PLC proqram təminatındakı proses dəyişiklikləri təhlükəsizlik konfiqurasiyasını birbaşa dəyişdirmir. Maşın modulu başqa xəttə köçürüldükdə standart rabitə interfeysinin uyğunlaşdırılması yenidən aparıla bilər; yerli təhlükəsizlik funksiyaları düzgün dəyişiklik idarəetməsi ilə qorunub saxlanıla bilər. Bu yanaşma seriyalı maşın istehsalında standartlaşdırmanı təmin edə bilər. Bunun üçün istinad təhlükəsizlik layihəsinin versiyası, cihaz siyahısı, ASi ünvanları, nəzarət cəmi, yoxlama sınaqları və icazə verilən parametrlər vahid paket kimi idarə edilməlidir.
Yerli təhlükəsizlik idarəetməsi yuxarı səviyyəli PLC-nin nasazlığını nəzərə almamaq demək deyil. PLC ilə rabitə itdikdə maşının hansı vəziyyətdə qalacağı, avtomatik dövrün necə ləğv ediləcəyi və əlaqə bərpa olunduqda gözlənilməz hərəkətin yaranıb-yaranmayacağı təhlil edilir. Təhlükəsizlik monitoru təhlükəsiz çıxışı aktiv saxlasa belə, prosesə nəzarətin itirilməsi başqa təhlükələr yarada bilər. Buna görə rabitənin gözləmə müddətinin aşılması və proses nasazlığı üçün ayrıca təhlükəsiz və ya standart reaksiyalar müəyyənləşdirilir.
Şlüz vasitəsilə idarəetmə markasından müstəqil sahə səviyyəsi
Yuxarı səviyyəli sistemlə rabitə tələb olunan maşınlarda inteqrasiya edilmiş təhlükəsizlik monitorlu ASi şlüzü sahə şəbəkəsi ilə PLC sahə şini arasındakı sərhədi təşkil edir. Bihl+Wiedemann-ın rəsmi PLC-independent səhifəsində müxtəlif kontrollerlərə uyğun protokol seçiminin mümkün olduğu, ASi tərəfindəki iki damarlı profilli kabelin və sahə modullarının əsas quraşdırma yanaşmasının qorunub saxlanıla bildiyi izah edilir. PLC bütün ASi modullarını ayrı-ayrı sahə şini qovşaqları kimi görmək əvəzinə şlüz vasitəsilə proses və diaqnostika məlumatlarına çıxış əldə edir. Bu, yuxarı səviyyəli şəbəkədəki qovşaqların sayını və avadanlıqdan asılılığı azalda bilər.
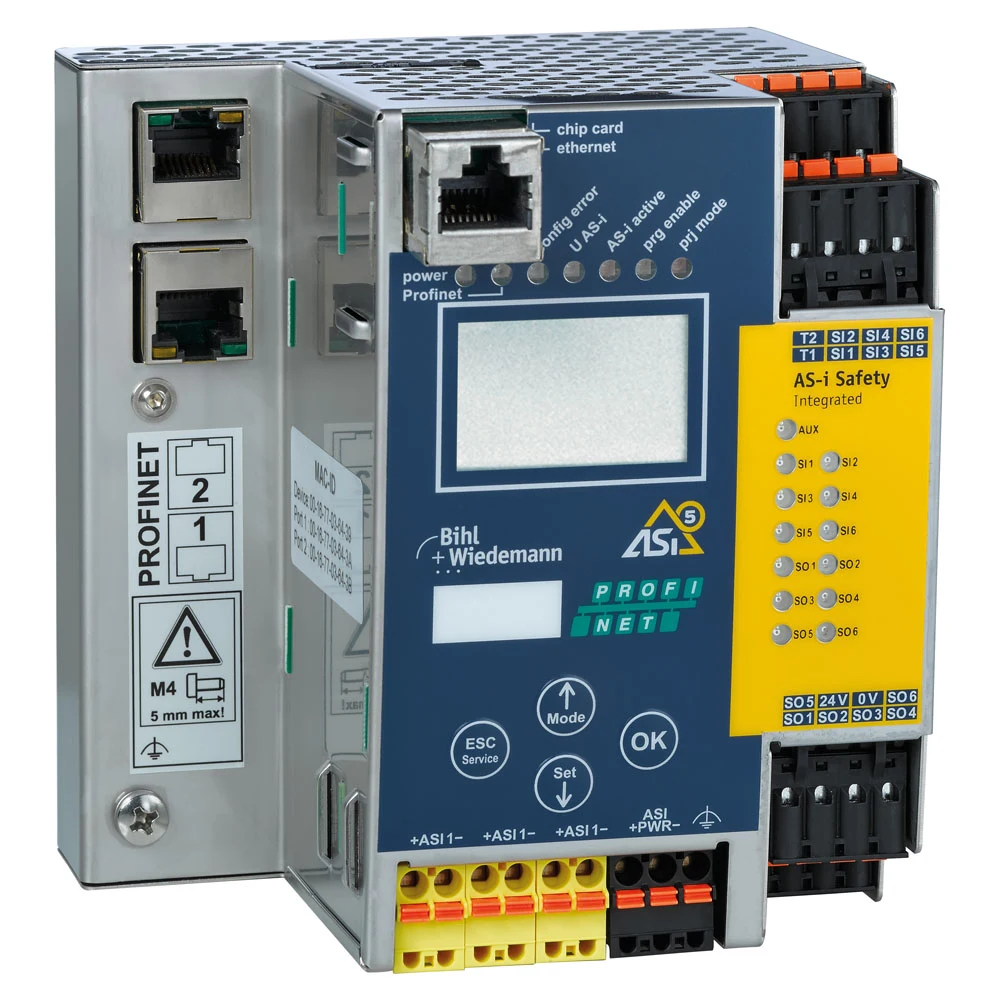
BWU3954 təhlükəsiz sahə şinini də əhatə edən bir nümunədir: bir ASi-5/ASi-3 master, inteqrasiya edilmiş təhlükəsizlik monitoru, PROFINET interfeysi, PROFIsafe vasitəsilə F-CPU bağlantısı və Safe Link təqdim edir. Məhsulun ətraflı səhifəsində yerli klemmalar konfiqurasiyadan asılı olaraq altı bir kanallı və ya üç iki kanallı təhlükəsiz giriş və altı elektron təhlükəsiz çıxış kimi göstərilir. OPC UA serveri, REST API və inteqrasiya edilmiş veb-server diaqnostika və texniki xidmət üçün əlavə interfeyslərdir. Bu xüsusiyyətlər bütün məlumatların təhlükəsiz olduğu demək deyil; məsələn, OPC UA və ya REST vasitəsilə göstərilən diaqnostika məlumatları ilə PROFIsafe təhlükəsiz məlumatları funksional sxemdə ayrılmalıdır.
Təhlükəsiz sahə şini olduqda müstəqillik itirilirmi?
Xeyr; lakin məsuliyyət bölgüsü dəyişir. PROFIsafe vasitəsilə F-CPU ilə təhlükəsiz məlumat mübadiləsi qurulduqda bəzi təhlükəsizlik funksiyaları yuxarı səviyyəli təhlükəsizlik kontrollerində, bəziləri isə yerli Safety Monitor-da işləyə bilər. Bu bölgü layihəçiyə çeviklik verir, lakin iki platforma arasında gizli asılılıq yaratmaq olmaz. Hər təhlükəsiz siqnalın yaradıldığı, qiymətləndirildiyi və çıxışa çevrildiyi yer təhlükəsizlik tələbləri spesifikasiyasında göstərilir. Şəbəkə kəsildikdə hər iki tərəfin gözləmə müddətinin aşılmasına reaksiyası, əlaqə bərpa olunduqda məlumatların etibarlılığı və ilkin qarşılıqlı əlaqə təsdiqi sınaqdan keçirilir.
PLC-dən müstəqilliyin ən güclü forması yerli təhlükəsizlik funksiyasının standart PLC və ya F-CPU olmadan yoxlanıla bilməsidir. Yuxarı səviyyəli F-CPU-dan gələn təhlükəsiz icazə funksiyanın bir hissəsidirsə, sistem həmin icazə baxımından artıq yuxarı səviyyəli kontrollerdən asılıdır. Bu, yanlış deyil; sadəcə arxitekturanın adı düzgün istifadə edilməlidir. Məqsəd müəyyən bir markadan yayınmaq deyil, interfeysləri aydın müəyyənləşdirilmiş, texniki xidmətə yararlı və təkrar istifadə oluna bilən təhlükəsizlik səviyyəsi qurmaqdır.
Quraşdırılmış sistemlər üçün arxiv məhsulu nümunəsi: BWU3960
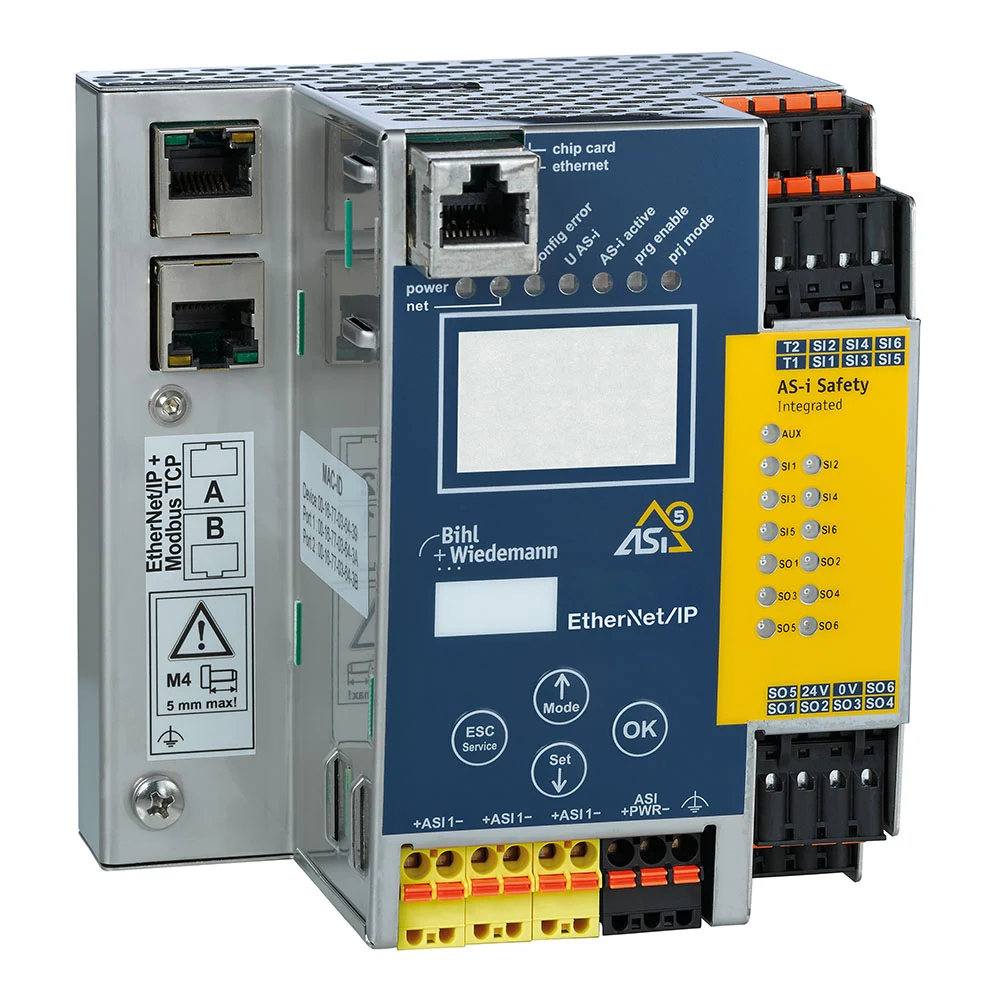
BWU3960 rəsmi texniki məlumat vərəqində ASi-5/ASi-3 EtherNet/IP + Modbus TCP şlüzü və inteqrasiya edilmiş Safety Monitor kimi göstərilir; istehsalçının cari məhsul səhifəsində isə “Arxiv təhlükəsizlik monitorları, təhlükəsizlik Ethernet/IP+ModbusTCP” sinfində sadalanır. Buna görə yeni layihə üçün aktiv standart seçim kimi deyil, mövcud quraşdırılmış sistemlər, texniki xidmət və modernləşdirmə qiymətləndirməsi zamanı rast gəlinə biləcək arxiv məhsulu nümunəsi kimi nəzərdən keçirilməlidir. Bir ASi-5/ASi-3 masterli bu variant ASi sahə məlumatlarını EtherNet/IP və ya Modbus TCP istifadə edən yuxarı səviyyəli sistemə təqdim edir, yerli təhlükəsizlik giriş/çıxışları və Safe Link vasitəsilə təhlükəsizlik arxitekturasına qoşulur. Yeni investisiyada aktual və dəstəklənən ekvivalent variant istehsalçı ilə dəqiqləşdirilməlidir; eyni korpusdan istifadə edən, lakin protokolu və ya master sayı fərqli olan şlüzlərin sifariş kodları bir-birini əvəz etmir.
Bu cür şlüz eyni maşın platformasının müxtəlif müştəri PLC-lərinə uyğunlaşdırılmasını asanlaşdıra bilər. ASi ünvan planı, təhlükəsizlik modulları və Safety Monitor konfiqurasiyası sabit saxlanılarkən yuxarı səviyyəli şəbəkə tərəfində EDS, məlumat xəritəsi və PLC funksiya blokları dəyişə bilər. Bununla belə, “qoş və işlət” prinsipi ilə işlədiyi qəbul edilməməlidir. Bayt ardıcıllığı, məlumat uzunluğu, bağlantı dövrünün müddəti, gözləmə müddətinin aşılması, bağlantı sahibi, giriş/çıxış sözləri və diaqnostika bitləri hədəf PLC-də yoxlanılır. Standart EtherNet/IP və ya Modbus TCP məlumatlarının öz-özlüyündə təhlükəsizlik məlumatları olmadığı unudulmamalıdır.
Safe Link ilə müxtəlif idarəetmə bölmələrinin birləşdirilməsi
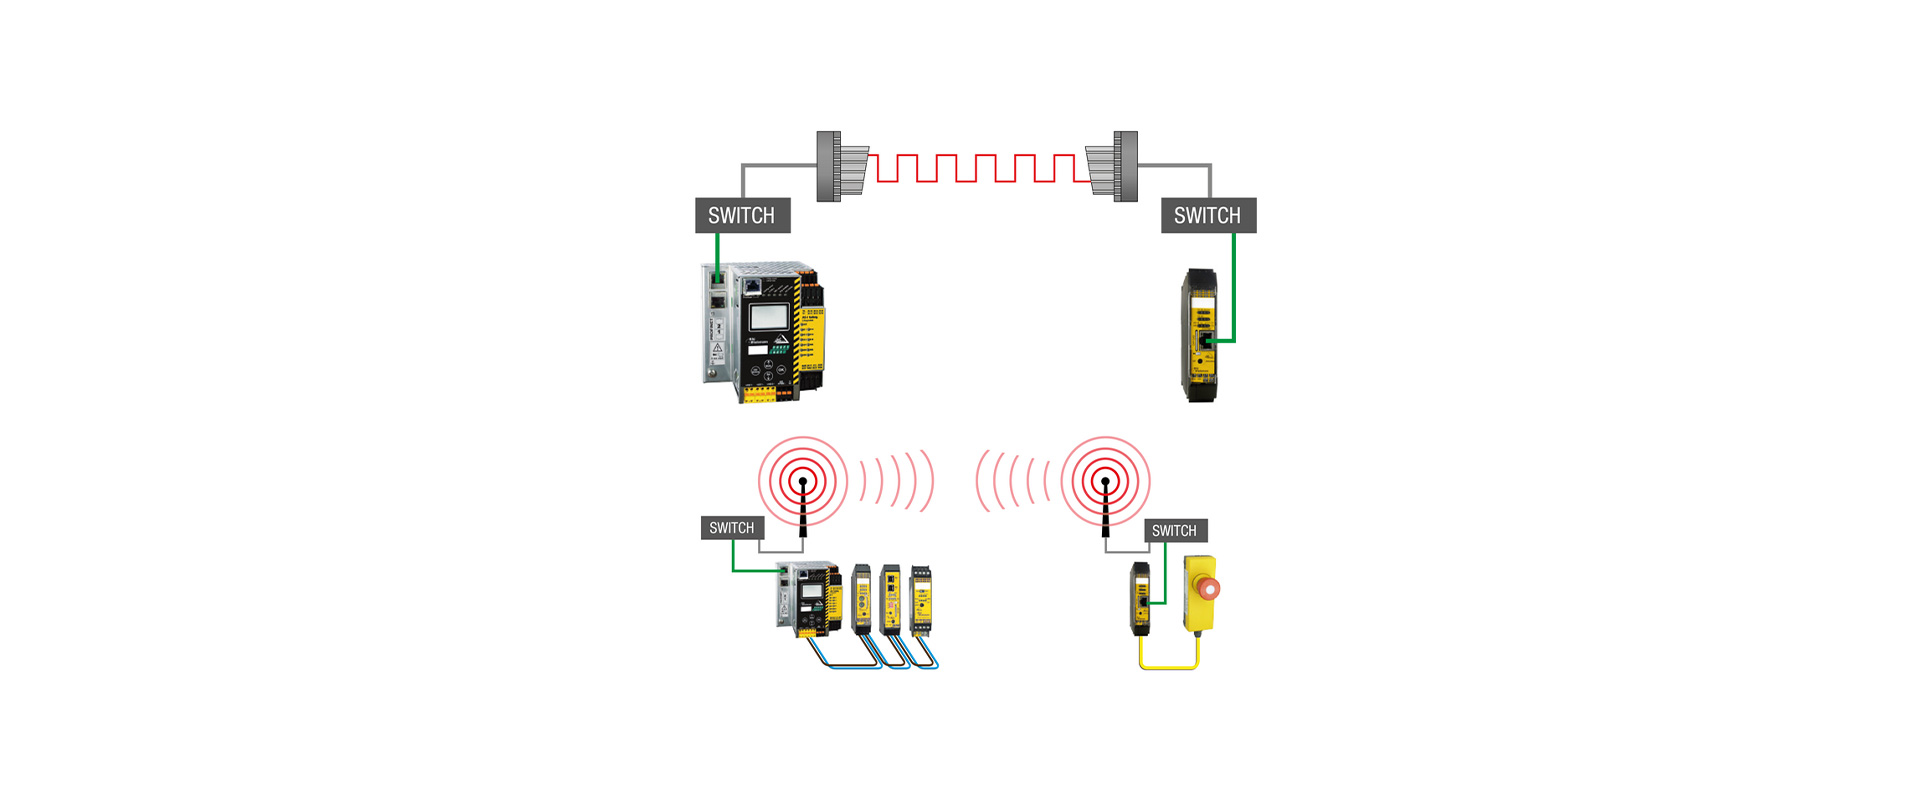
Böyük müəssisələrdə hər maşın bölməsi eyni PLC markasından və ya eyni sahə şinindən istifadə etməyə bilər. Bihl+Wiedemann Safe Link yanaşması uyğun Safety Monitor və şlüzlər arasında təhlükəsiz siqnalların Ethernet vasitəsilə paylaşılmasına imkan verir. Beləliklə, xəttin təcili dayandırma siqnalı, qonşu zonanın təhlükəsiz hazır vəziyyət məlumatı və ya ötürmə nöqtəsindəki icazə yuxarı səviyyədəki müxtəlif idarəetmə platformalarından müstəqil təhlükəsizlik bağlantısı ilə ötürülə bilər. Rəsmi funksional təhlükəsizlik səhifəsində Safe Link ilə otuz birə qədər cihazın qoşula bildiyi bildirilir; faktiki tutum seçilmiş cihaz, konfiqurasiya və aktual sənədlərə əsasən yoxlanılmalıdır.
Təhlükəsiz bağlantı müəssisə şəbəkəsinin istənilən portuna qoşulan adi Ethernet trafiki kimi layihələndirilməməlidir. Dəstəklənən topologiya, şəbəkə cihazları, IP planı, ehtiyatlama yanaşması, gecikmə və nasazlığa reaksiya məhsul təlimatlarına uyğun qurulmalıdır. Bir zona söndürüldükdə digər zonaların hansı şərtlərlə işləyə biləcəyi, xətt yenidən qoşulduqda icazələrin necə bərpa olunacağı və texniki xidmət zamanı baypasların əhatə dairəsi yoxlanılır. Müxtəlif komandaların məsuliyyətində olan maşınlarda interfeys razılaşması və ortaq dəyişiklik proseduru texniki həll qədər vacibdir.
ASIMON360: konfiqurasiyanın proqramlaşdırmadan ayrılması
Safety Monitor məntiqi ASIMON360 proqram təminatında hazırlanır. Funksiya blokları, girişlər, yenidən işə salma, zaman şərtləri, EDM (xarici cihazların monitorinqi) və çıxışlar qrafik struktur daxilində birləşdirilə bilər. Rahat mühəndislik aləti olması yoxlama məsuliyyətini aradan qaldırmır. Hər blok üçün gözlənilən təhlükəsizlik davranışı əvvəlcə tələblər sənədində yazılır; konfiqurasiya bu tələbin tətbiqidir. Onlayn diaqnostika zamanı görünən real vaxt vəziyyətləri istismara verməyə kömək edir, lakin sınaq protokolu yalnız ekran görüntüsündən ibarət olmamalıdır.
Səlahiyyətlərin təyin edilməsi və versiyaya nəzarət vacibdir. Təhlükəsizlik layihəsinin kim tərəfindən dəyişdirildiyi, hansı cihaz proqram təminatı ilə kompilyasiya edildiyi, nə vaxt cihaza yükləndiyi və hansı yoxlama sınaqlarının təkrarlandığı qeydə alınır. Şlüzün ehtiyat nüsxələmə daşıyıcısı cihazın dəyişdirilməsini asanlaşdırsa belə, məhsul nömrəsinin eyniliyi, uyğun firmware və düzgün layihə yoxlanılmadan avtomatik köçürmə qəbul edilmir. Standart PLC proqramı ilə Safety Monitor layihəsinin versiyaları arasında əlaqə qurulmalı; bir tərəfdəki siqnal adı və ya məlumat xəritəsi dəyişdikdə digər tərəfə təsir edib-etmədiyi araşdırılmalıdır.
Diaqnostika, veb-interfeys və IIoT məlumatları
Şlüzdəki veb server, OPC UA və ya REST API ASi şəbəkəsinin vəziyyətini, dövr məlumatlarını və cihaz diaqnostikasını texniki xidmət və ya yuxarı səviyyəli sistemlərə təqdim edə bilər. Bu məlumatlar kabel qırılmasının, ünvan toqquşmasının, köməkçi qidalanmanın itirilməsinin və ya müəyyən kanal nasazlığının daha tez aşkarlanmasını təmin edir. Lakin diaqnostikaya giriş ilə təhlükəsizlik idarəetməsi eyni şey deyil. Yalnız oxuma rejimli texniki xidmət görünüşü, yazma səlahiyyəti, şəbəkənin seqmentləşdirilməsi, istifadəçi hesabı və uzaqdan giriş siyasəti müəssisənin kibertəhlükəsizlik qaydaları ilə birlikdə müəyyənləşdirilir.
IIoT ekranındakı yaşıl indikator təhlükəsiz çıxışın fiziki olaraq sınaqdan keçirildiyini sübut etmir. Təhlükəsizliyin doğrulanması real sensoru işə salmaqla, rabitəni kəsməklə və son kommutasiya elementinin əks əlaqəsini müşahidə etməklə aparılır. Diaqnostika məlumatları bu sınağın qeydini zənginləşdirir. Hadisələrin vaxt nişanlarının PLC, şlüz və texniki xidmət sistemi arasında uyğunlaşdırılması kök səbəb təhlilini asanlaşdırır.
İstismara vermə ssenariləri
- Müstəqil sınaq: Standart PLC hələ işə salınmamışkən Safety Monitor-a qoşulmuş hər bir giriş və təhlükəsiz çıxış müəyyən edilmiş funksiyaya uyğun sınaqdan keçirilir.
- İnterfeys sınağı: PLC-yə ötürülən vəziyyətlər və PLC-dən gələn standart icazə siqnalları bit-bit yoxlanılır; tərs məntiq və köhnəlmiş məlumat ssenarisi sınaqdan keçirilir.
- Şəbəkə bağlantısının itirilməsi: ASi, sahə şini və Safe Link kəsintiləri ayrı-ayrılıqda yaradılır; hər birində təhlükəsiz və standart çıxışların davranışı qeydə alınır.
- Qidalanmanın bərpası: Şlüz, sahə modulu və PLC müxtəlif ardıcıllıqla işə salındıqda gözlənilməz yenidən işəsalmanın baş vermədiyi yoxlanılır.
- Cihazın dəyişdirilməsi: Eyni məhsul nömrəli ehtiyat cihaza ünvan və konfiqurasiya köçürülür; sonra funksional sınaq təkrarlanır.
- Yük sınağı: Maksimum qovşaq sayına və rabitə yükünə yaxın şəraitdə reaksiya müddətləri və diaqnostikaya giriş yoxlanılır.
Təklif və standartlaşdırma üzrə yoxlama siyahısı
- Risk qiymətləndirilməsi, hər bir təhlükəsizlik funksiyasının PLr/SIL hədəfi, təhlükəsiz vəziyyəti və reaksiya müddəti
- Yerli Safety Basic Monitor, inteqrasiya edilmiş monitorlu şlüz və ya F-CPU bağlantısından hansının tələb olunduğu
- Yuxarı səviyyəli sahə şini protokolu, təhlükəsiz rabitə protokolu, master sayı və ASi şəbəkələrinin sərhədləri
- Təhlükəsiz/standart giriş və çıxış sayları, OSSD (yarımkeçirici təhlükəsiz çıxış siqnalı)/kontakt növləri, AUX qidalanması və çıxış yükləri
- Safe Link vasitəsilə paylaşılacaq siqnallar, cihaz sayı, topologiya, gözləmə müddəti həddi və regional nasazlığa reaksiya
- PLC məlumat xəritəsi, GSDML/EDS/XDD versiyası, məlumat sahibliyi və diaqnostik mesaj standartı
- ASIMON360 layihə versiyası, səlahiyyətləndirmə, nəzarət cəmi, ehtiyat nüsxələmə və bərpa proseduru
- Veb, OPC UA və REST girişi üçün şəbəkənin seqmentləşdirilməsi, istifadəçi rolları və dəyişiklik jurnalı
- FAT/SAT ssenariləri, ölçülmüş dayanma müddətləri, nasazlıq inyeksiyası və dövri sınaq planı
PLC-dən müstəqil təhlükəsizlik texnologiyasının dəyəri təhlükəsizlik funksiyasını qeyri-müəyyən bir “qara qutuya” köçürmək deyil; sahə bağlantısını, təhlükəsiz məntiqi və yuxarı səviyyəli idarəetmə interfeysini aydın təbəqələrə ayırmaqdır. Bihl+Wiedemann Safety Monitor və şlüz portfeli bu təbəqələri müxtəlif idarəetmə sistemlərinə uyğunlaşdırmaq üçün seçimlər təqdim edir. Uğurlu nəticə dəqiq variant seçimi, aydın məsuliyyət matrisi və real nasazlıqlarla aparılan doğrulama sayəsində əldə edilir.