İstehsal Şəbəkəsində OT Kibertəhlükəsizliyi və Nəzarətli Giriş
Yastı şəbəkə strukturu və nəzarətsiz uzaq bağlantılar aktivlərin görünürlüğü, sənaye şəbəkəsinin seqmentləşdirilməsi və qeydə alınan giriş yanaşması ilə müdafiə oluna bilən OT arxitekturasına çevrildi.
Şirkətin adı, müəssisənin yerləşdiyi yer və müştərini müəyyən etməyə imkan verən məlumatlar çıxarılıb. Performans göstəriciləri müştəri məxfiliyini qorumaq məqsədilə yuvarlaqlaşdırılmış diapazonlar şəklində təqdim edilib.
İstehsal şəbəkəyə qoşulmuşdu;
kimin nəyə giriş əldə etdiyi görünmürdü.
PLC, HMI, mühəndis iş stansiyaları və üçüncü tərəf girişləri şəbəkədə eyni etibar fərziyyəsi əsasında işləyir; aktivlərin inventarı və dəyişiklik tarixçəsi aktual saxlanıla bilmirdi.
Məqsəd yalnız şəbəkələrarası ekran əlavə etmək deyil, istehsalı dayandırmadan girişi məhdudlaşdıran, izləyən və insident zamanı müdaxiləni sürətləndirən çoxqatlı OT təhlükəsizliyi qurmaq idi.
İstehsalı qoruyan təhlükəsizlik
Kritik aktivlərin icazəsiz girişdən və şəbəkə daxilində üfüqi yayılmadan qorunması.
İnventar + seqmentləşdirmə + giriş
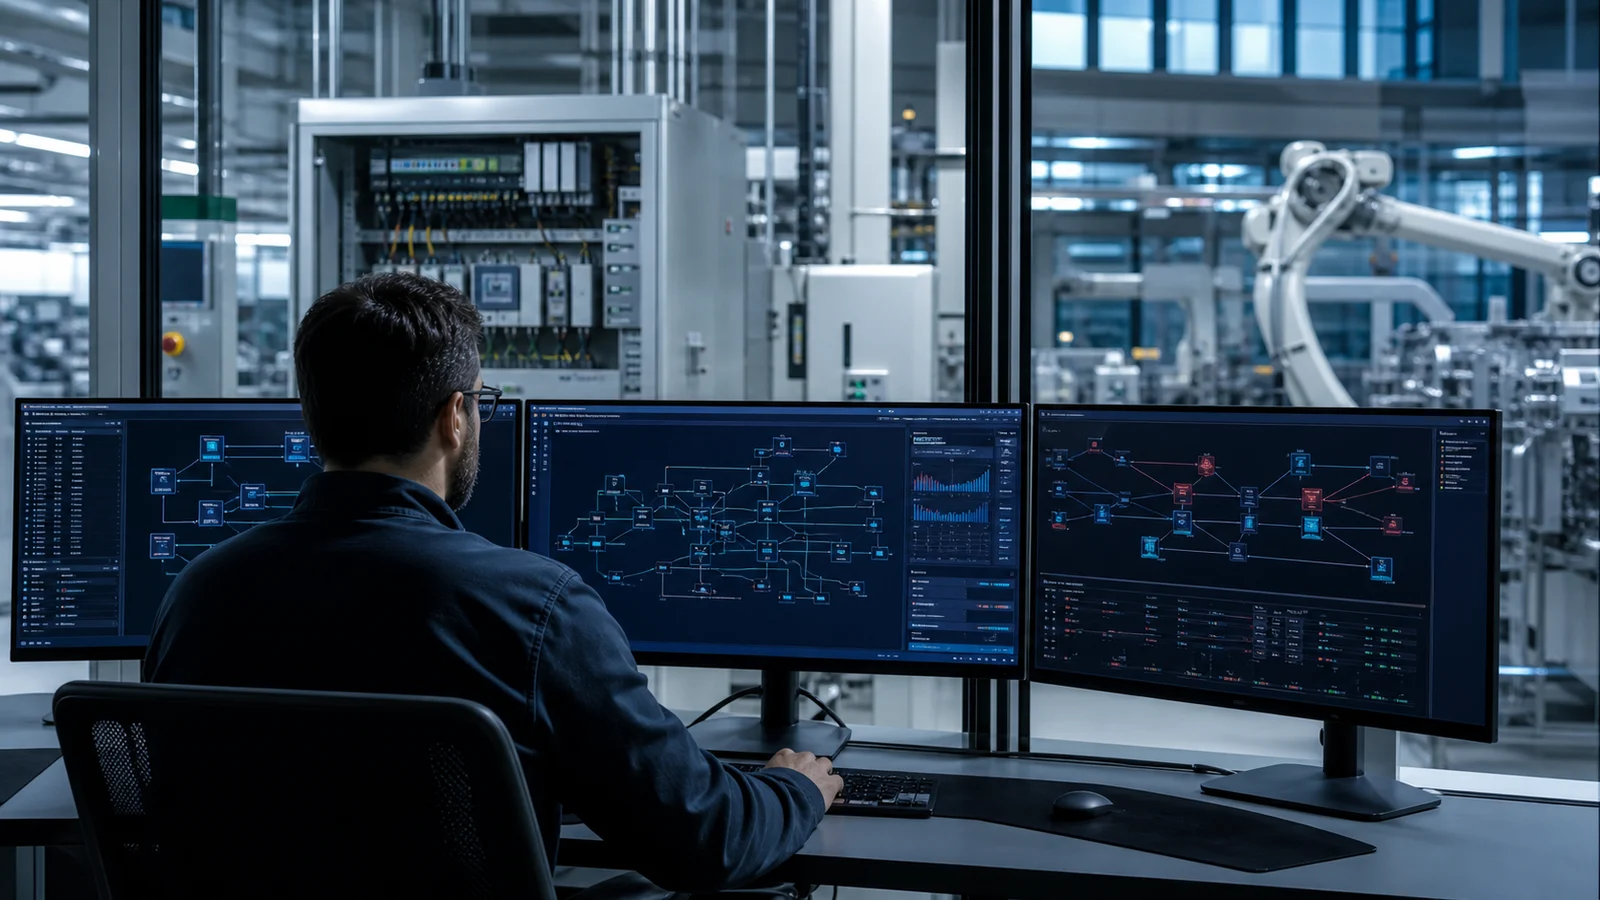
Aktivlərin aşkarlanması, zona arxitekturası, şəbəkələrarası ekran qaydaları, uzaqdan giriş və hadisə qeydləri.
Giriş və fasiləsizlik sınağı
Səlahiyyət, qayda, bağlantının kəsilməsi və bərpa ssenarilərinin istehsalla birlikdə sınaqdan keçirilməsi.
Görünən, məhdud və qeydə alınan giriş
Şəbəkə və aktiv arxitekturası
- Sənaye aktivləri rabitə və kritiklik məlumatları ilə birlikdə inventara daxil edildi.
- İstehsal hüceyrələri zona və rabitə kanalı yanaşması ilə ayrıldı.
- İcazə verilən məlumat axınları minimum səlahiyyət prinsipi əsasında müəyyən edildi.
Əməliyyat təhlükəsizliyi
- Uzaq bağlantılar kimlik, müddət və hədəf üzrə məhdudlaşdırıldı.
- Kritik dəyişiklik və anomaliya qeydləri mərkəzləşdirilmiş qaydada izlənildi.
- İnsidentə müdaxilə addımları istehsalın fasiləsizliyi nəzərə alınaraq sınaqdan keçirildi.
Əldə olunan əməliyyat nəticəsi
OT şəbəkəsi hər kəsin giriş əldə edə bildiyi qapalı strukturdan aktivləri məlum olan, rabitəsi məhdudlaşdırılmış və müdaxilələri qeydə alınan, müdafiə oluna bilən istehsal mühitinə çevrildi.